
Segurança na Nuvem: Mitos e Verdades
Responsabilidade compartilhada, custo de vazamentos no Brasil e um checklist prático para manter seus sistemas seguros na nuvem.
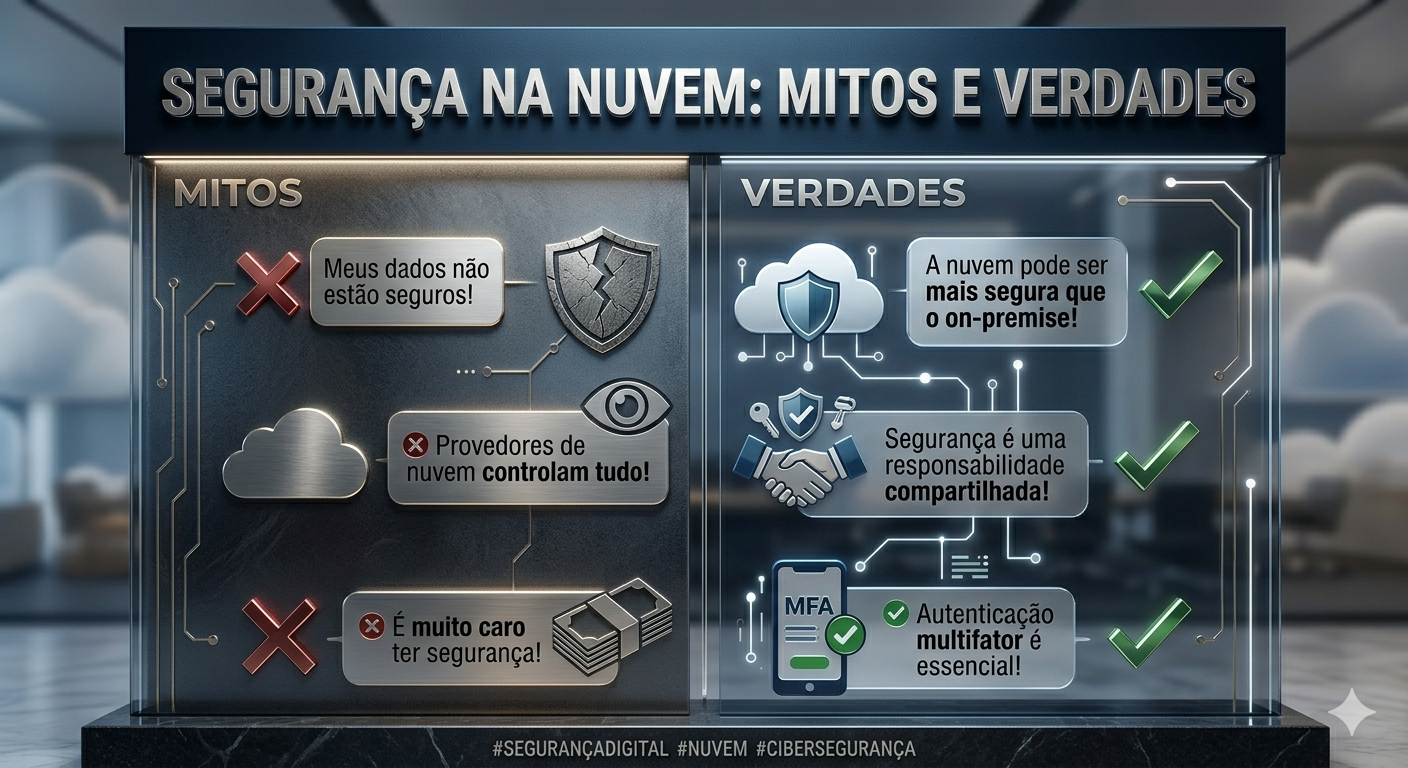
Muitos gestores ainda têm receio de colocar sistemas e dados na nuvem. Parte desse receio faz sentido, mas boa parte vem de mitos. Vamos separar o que é real do que não é, com base no que dizem os próprios provedores e as pesquisas de segurança.
Mito 1: "Na nuvem, a segurança é problema do provedor"
Não é bem assim. Os provedores trabalham com o modelo de responsabilidade compartilhada. Na AWS, por exemplo, o provedor é responsável pela "segurança da nuvem": data centers, hardware, rede e a infraestrutura que roda os serviços. Já a "segurança na nuvem" é do cliente: atualizar o sistema operacional dos servidores, configurar o firewall, controlar permissões de acesso e decidir sobre a criptografia dos dados.[1]
Verdade: a maioria das falhas vem de configuração
O Gartner previu que, até 2025, 99% das falhas de segurança em nuvem seriam culpa do cliente, e não do provedor.[2] Os exemplos clássicos são pastas de armazenamento abertas para a internet, senhas fracas e usuários com mais permissões do que precisam. A nuvem não é insegura; ela é mal configurada com frequência.
Mito 2: "Um servidor na minha empresa é mais seguro"
Na maioria dos casos, não. Um servidor local depende de backup, energia, refrigeração, atualização e monitoramento feitos pela própria empresa. Os grandes provedores mantêm equipes dedicadas, redundância entre data centers e certificações de segurança que uma pequena ou média empresa dificilmente teria sozinha. O ponto de atenção continua o mesmo: configurar bem.
Verdade: um incidente custa caro
Segundo o relatório Cost of a Data Breach 2025, da IBM, o custo médio de uma violação de dados no Brasil chegou a R$ 7,19 milhões, alta de 6,5% sobre o ano anterior. O phishing foi o principal vetor de ataque, presente em 18% dos casos. E as empresas que usam IA e automação de forma ampla na segurança tiveram custo médio 35% menor do que as que não usam.[3]
Mito 3: "Se a nuvem cair, perco tudo"
Só se não houver backup e redundância. Os provedores oferecem replicação entre zonas e regiões, mas isso precisa ser contratado e configurado. Um bom plano inclui backup automático, testes de restauração periódicos e cópias em local separado.
Checklist básico de segurança na nuvem
- Autenticação em dois fatores para todos os acessos administrativos.
- Permissões mínimas: cada pessoa e cada sistema acessa só o que precisa.
- Nenhum banco de dados ou pasta de arquivos exposto diretamente à internet.
- Atualizações de segurança aplicadas com frequência.
- Backup automático e teste de restauração pelo menos uma vez por mês.
- Monitoramento e alertas de acessos suspeitos.
- Treinamento da equipe contra phishing.
- Adequação à LGPD no tratamento de dados pessoais.
Resumindo
A nuvem pode ser mais segura do que um servidor próprio, desde que a parte que cabe à empresa seja bem feita. A Pavanello SoftHouse hospeda e mantém sistemas em nuvem com essas boas práticas desde o primeiro dia. Fale com a gente.
Fontes
- Amazon Web Services. Shared Responsibility Model (modelo de responsabilidade compartilhada).
- CIO.com. Posture management cloud security tools rise in wake of breaches, citando previsão do Gartner, 28/02/2020.
- Canaltech. Prejuízo milionário: ignorar IA custa 35% mais caro em vazamentos de dados (dados do IBM Cost of a Data Breach 2025), 31/07/2025.
Gostou do conteúdo?
Fale com a gente e veja como aplicar no seu negócio.